“紫狐”挖矿僵尸网络利用新漏洞发起攻击,360安全卫士第一时间支持防御
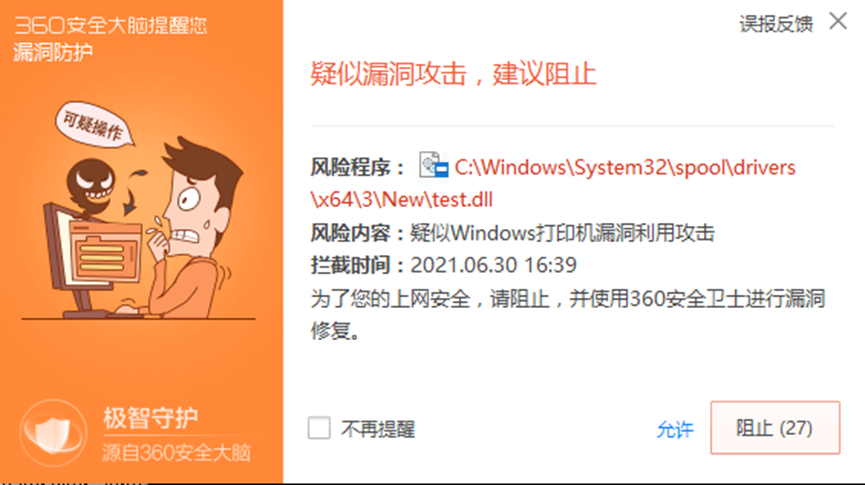
网络安全领域监测到一起针对企业服务器的新型攻击事件。一个被称为“紫狐”的挖矿僵尸网络正在利用新披露的高危漏洞发起大规模攻击,试图控制目标主机并进行加密货币挖矿活动。与此360安全卫士宣称已第一时间实现对相关漏洞的检测与防御支持,提醒广大用户尽快更新防护规则。\n\n据安全分析人员介绍,“紫狐”僵尸网络最早活跃于2024年,主要通过面向互联网的未授权访问服务进行传播,本次攻击是其首次借助全新漏洞进行横向渗透和远程代码执行尝试。攻击者利用漏洞获取目标主机的控制权限后,会下载并植入挖矿程序,消耗大量CPU和内存资源,导致业务系统性能急剧下降,甚至出现服务中断。\n\n进一步分析显示,“紫狐”具备一定的自我更新和隐蔽能力。它不仅会修改计划任务实现持久化,还会尝试关闭部分安全软件的计划任务,并通过域名混淆、加密通信等手段逃避流量检测。与其他挖矿臭鼬相比,“紫狐”在发起攻击前通常会对目标进行一段较长时间的信息收集,因此单台机器的失陷往往是更大规模渗透的前兆。\n\n360安全卫士方面表示,其团队已在漏洞披露数小时内完成应急响应,相关检测策略和查杀规则陆续通过云引擎下发。用户安装的360安全卫士在联网状态下会自动连接云引擎,确保有效的防护覆盖。数据显示,截至发稿时,“紫狐”展现出的样品已被安全软件捕获并纳入黑名单识别。\n\n根据我国《网络安全法》的相关规定,对关键信息基础设施进行攻击、破坏其功能,未经授权获取计算机系统数据或实施非法控制的,相关责任人会被追究刑事责任;对于未按要求履行网络安全保护义务而导致攻击和损害电信、能源、交通等公共服务单位的单位,水司及应急管理部门一样会受到罚款或停业的行政处罚。江仕网络在此提醒用户增强合规和风险防范意识。
如若转载,请注明出处:http://www.gzjiangshi.com/product/37.html
更新时间:2026-10-18 14:22:22