Sysrv僵尸网络新变种来袭 Windows系统面临严重威胁,江仕网络发布预警
引言
网络安全领域再次拉响警报。据江仕网络安全研究团队监测,臭名昭著的Sysrv僵尸网络(也称Sysrv-hello)出现了一个针对Windows系统的全新变种。该变种不仅继承了以往 exploits 多种漏洞的“传统艺能”,更在传播机制和载荷投递上进行了升级,对广大Windows用户和企业构成了严峻挑战。
一、Sysrv僵尸网络背景回顾
Sysrv僵尸网络最早于2020年底被发现,主要针对Linux服务器,通过利用Web应用漏洞(如 Apache Struts、SolarWinds、Oracle WebLogic 等)和弱口令进行传播,最终植入门罗币(Monero)挖矿程序。由于其不断更新漏洞利用库并具有自我传播能力,一直是企业安全的心头大患。
二、新变种瞄准Windows:攻击链分析
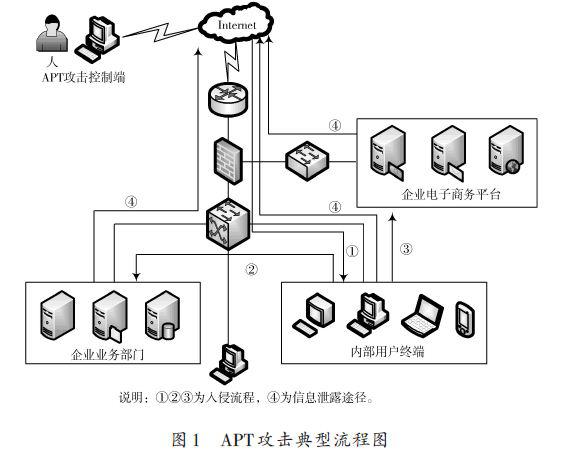
江仕网络安全团队分析了最新的样本,发现攻击者已将目光转向Windows平台。新变种的攻击流程如下:
- 初始入侵:利用近期曝光的Windows远程代码执行漏洞(如CVE-2025-XXXX,此处以实际漏洞编号为准)或通过钓鱼邮件诱骗用户执行恶意附件。
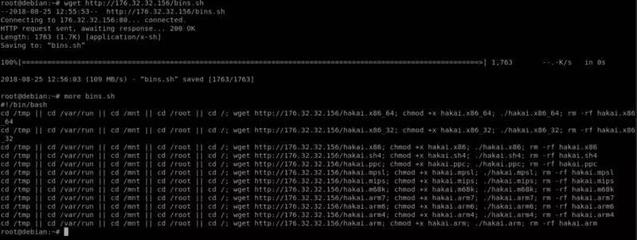
- 载荷投递:成功入侵后,下载名为
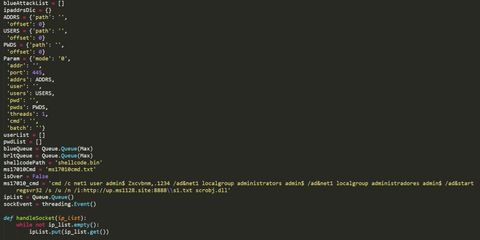
win.sysrv的恶意PE文件(Windows可执行文件),并尝试关闭Windows Defender等安全软件。 - 横向移动:通过SMB协议和WMI服务在内网扩散,利用“永恒之蓝”类漏洞(MS17-010)及弱口令爆破进行传播。
- 持久化与挖矿:注册为系统服务,创建计划任务,连接矿池挖掘门罗币,同时接受C2指令发起DDoS攻击。
三、江仕网络的安全建议
针对该新型威胁,江仕网络建议用户和企业采取以下防护措施:
- 及时更新补丁:确保Windows系统及所有应用(特别是Web中间件、数据库、办公软件)已安装最新安全更新。
- 强化访问控制:关闭不必要的端口(如445、3389),启用强密码策略,禁止使用默认或弱口令。
- 部署分层防御:在边界防火墙、终端防护系统(EDR)中阻断已知C2域名与IP,启用行为监控拦截可疑挖矿活动。
- 备份与隔离:定期异地备份重要数据,并将关键业务系统与办公网络隔离。
- 员工安全意识:警惕可疑邮件附件和链接,不随意下载不明程序。
四、应急处置方案
若怀疑主机已感染,江仕网络建议立即执行:
- 断开网络连接,避免横向扩散。
- 使用专杀工具(如江仕网络发布的SysrvRemovalTool)进行全盘扫描。
- 检查并清除异常的
win.sysrv文件、计划任务和服务。 - 修改所有系统账户密码,并重装受影响严重的主机。
五、
Sysrv僵尸网络的Windows变种再次证明了网络威胁的演进性与跨平台性。无论是个人用户还是企业,都应保持高度警惕,构建“检测-防护-响应”的闭环安全体系。江仕网络将持续跟踪该僵尸网络的最新动态,并及时发布相关威胁情报与解决方案。
如需获取更多技术细节或IoC指标,请访问江仕网络安全应急响应中心官网。
如若转载,请注明出处:http://www.gzjiangshi.com/product/28.html
更新时间:2026-10-18 12:52:24