僵尸病毒与僵尸网络 企业如何防范“江仕网络”式威胁
引言
在数字化时代,网络安全威胁层出不穷,其中“僵尸病毒”和“僵尸网络”已成为企业面临的核心风险之一。所谓“僵尸病毒”,通常指能够将受感染设备变为“僵尸主机”的恶意软件,而由大量僵尸主机构成的“僵尸网络”则会被攻击者用于发动DDoS攻击、发送垃圾邮件、窃取数据甚至勒索。以“江仕网络”为代称的某些恶意网络活动,正是利用了僵尸网络的隐蔽性和规模性,给企业造成严重损失。本文将解析僵尸病毒的危害,并为企业提供避免沦为僵尸网络帮凶的实用策略。
一、僵尸病毒与僵尸网络的危害
1. 业务中断与财务损失
僵尸网络可发起大规模分布式拒绝服务(DDoS)攻击,瞬间耗尽企业带宽和服务器资源,导致在线业务瘫痪。例如,电商、金融平台若遭遇攻击,每分钟可能损失数万至数十万元。
2. 数据泄露与隐私侵犯
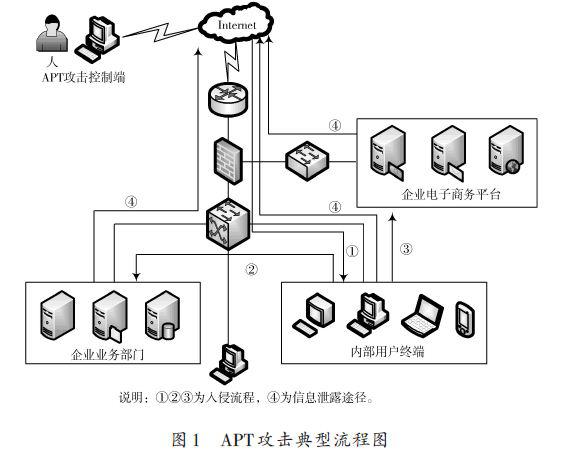
僵尸主机可被远程控制,窃取企业机密、客户信息、账号密码等敏感数据。攻击者还可利用僵尸网络作为跳板,渗透内网,长期潜伏。
3. 声誉损害与法律风险
一旦企业设备被用于攻击他人或传播恶意软件,企业可能被列入黑名单,影响品牌信誉。若涉及用户数据泄露,还将面临监管处罚及诉讼。
4. 资源被劫持
僵尸网络会消耗企业算力、带宽和电力,进行加密货币挖矿、发送垃圾邮件等,导致正常业务性能下降。
5. “江仕网络”式威胁的特点
以“江仕网络”为代称的恶意组织,往往利用多阶段感染、漏洞利用工具包、社交工程等手段,快速组建僵尸网络,并具备抗打击、自更新能力,令传统防御手段失效。
二、企业如何避免沦为僵尸网络
1. 强化终端与服务器安全
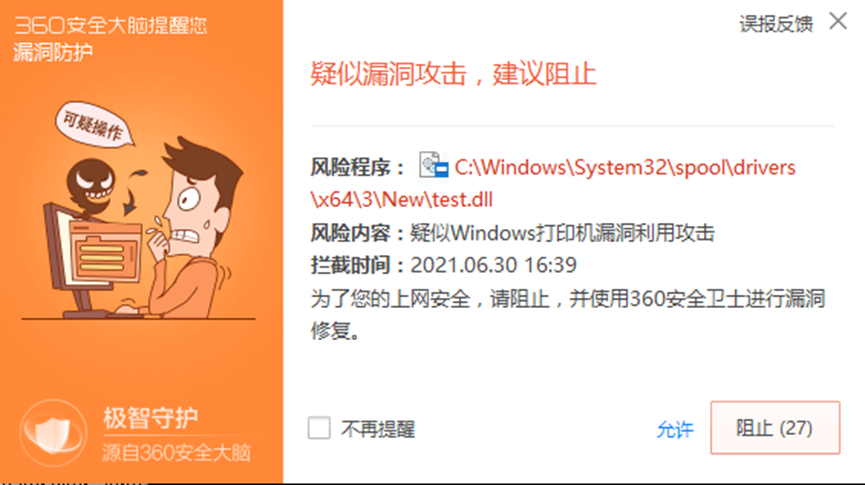
- 及时打补丁:修复操作系统、应用软件和固件漏洞,尤其是远程代码执行和权限提升漏洞。
- 部署端点检测与响应(EDR):监控异常进程、网络连接和注册表更改,自动阻断可疑行为。
- 禁用不必要的服务与端口:减少攻击面,关闭如SMB、RDP等高风险服务的外网暴露。
2. 网络层防护
- 部署防火墙与入侵防御系统(IPS):过滤恶意流量,阻断与已知C&C(命令与控制)服务器的通信。
- 网络分段与零信任:限制横向移动,确保即使单点被攻破,也无法控制全网。
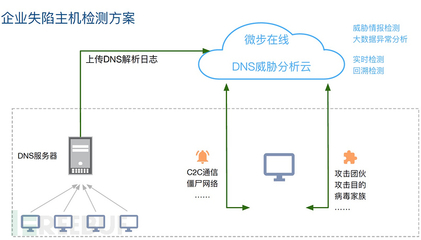
- DNS过滤与流量分析:拦截恶意域名解析,识别异常外联行为。
3. 提高员工安全意识
- 定期钓鱼演练:模拟恶意邮件,培训员工识别并报告可疑链接与附件。
- 强化密码策略:强制多因素认证(MFA),避免弱口令和密码重用。
- 禁止随意下载与安装:限制非授权软件,尤其是破解工具和未知来源程序。
4. 建立监控与响应机制
- 安全信息和事件管理(SIEM):集中分析日志,关联异常事件,及早发现僵尸网络迹象。
- 威胁情报订阅:获取最新C&C服务器、恶意IP和域名列表,主动封锁。
- 应急响应预案:一旦发现感染,立即隔离受控主机,清除恶意软件,并修复漏洞。
5. 供应链与云环境安全
- 审查第三方合作方:确保“江仕网络”类威胁不会通过供应商渗透。
- 云工作负载保护:配置安全组、使用云原生防火墙,监控虚拟机异常行为。
6. 定期红蓝对抗与渗透测试
通过模拟僵尸网络攻击(如Cobalt Strike、Mirai变种),检验防御体系的有效性,并持续优化。
三、
僵尸病毒和僵尸网络不是遥不可及的威胁,而是每家企业都可能遭遇的现实风险。面对“江仕网络”等恶意组织的演进,企业必须从终端、网络、人员、流程多个维度建立纵深防御。只有坚持“预防为主、检测为辅、响应要快”的原则,才能有效避免成为僵尸网络的受害者或帮凶。网络安全是持续的过程,而非一次性任务——投资于安全,就是投资于企业的未来。
如若转载,请注明出处:http://www.gzjiangshi.com/product/23.html
更新时间:2026-10-18 16:54:47